
Nato meldet über 200 russische Hybrid-Angriffe und plant Schutznetz für Energieinfrastruktur
Veröffentlicht am: 15.09.2026 um 03:35 Uhr | dpa, AD HOC NEWS-
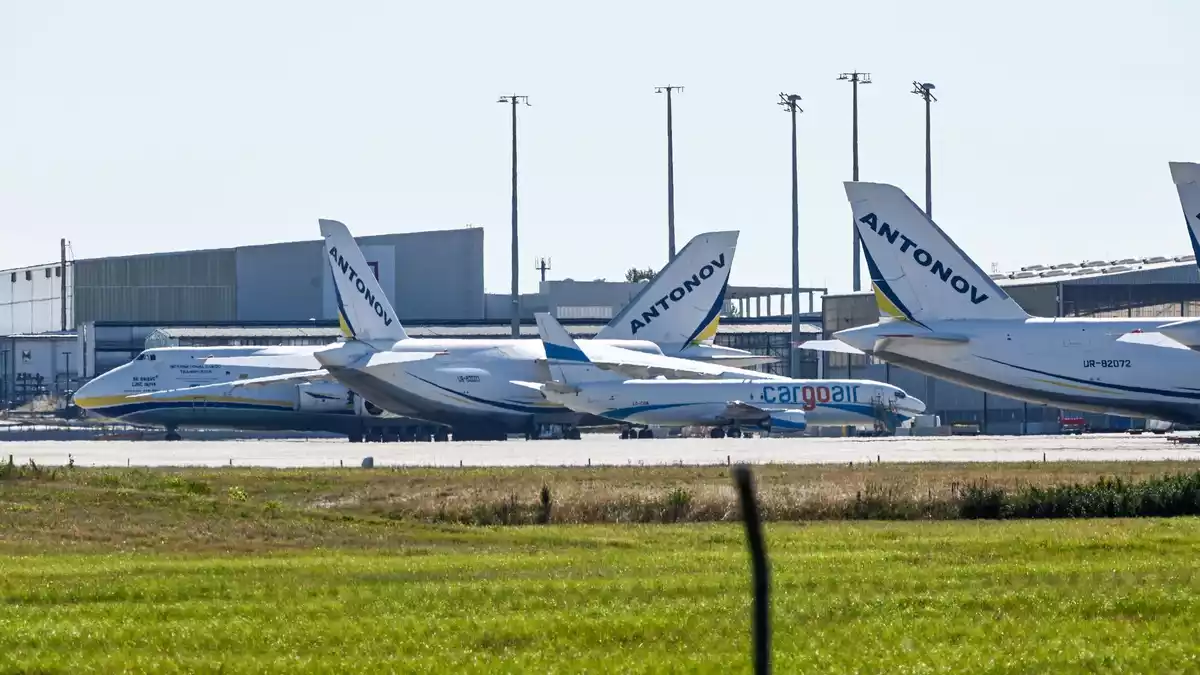
Die jüngsten hybriden Angriffe Russlands sorgen in der Nato für Besorgnis. (Archivbild) - Bild: Heiko Rebsch/dpa -
Die Energieinfrastruktur gilt als ein mögliches Ziel russischer Sabotageaktionen. (Archivbild) - Bild: Christoph Reichwein/dpa -
Sah in Russlands Kurs zuletzt Verzweiflung wegen ausbleibender Erfolge im Ukraine-Krieg: Nato-Generalsekretär Mark Rutte (r) - hier bei einem Treffen mit Bundesaußenminister Johann Wadephul. (Archivbild) - Bild: Sebastian Gollnow/dpa


Die Nato verzeichnet nach eigenen Angaben eine deutlich steigende Zahl hybrider Angriffe aus Russland auf Bündnisstaaten und arbeitet an einem besseren Schutz kritischer Energieinfrastruktur.
Mehr als 200 registrierte Angriffe innerhalb eines Jahres
Ein ranghoher Nato-Beamter erklärte in Brüssel, im vergangenen Jahr seien mehr als 200 hybride Angriffe auf Nato-Staaten erfasst worden. Alltägliche Cyberangriffe seien darin nicht enthalten; allein gegen das Nato-Hauptquartier gebe es demnach jeden Monat Tausende solcher Attacken. Hybride Angriffe umfassen verdeckte feindliche Aktionen unterhalb der Schwelle eines offenen militärischen Angriffs, etwa Sabotage, Cyberattacken oder Desinformationskampagnen.
Sprengstoffdrohne in Leipzig/Halle als hybrider Angriff eingestuft
Zum Fund einer Sprengstoffdrohne am Flughafen Leipzig/Halle sagte der Nato-Vertreter, der verwendete Sprengstoff deute aus seiner Sicht auf eine direkte Beteiligung eines russischen Geheimdienstes hin. "Semtex ist nichts, was man irgendeinem Jugendlichen in die Hand drückt, den man beim Videospielen rekrutiert hat", sagte er. Nato und Bundesregierung stufen den Vorfall trotz ausgebliebener Explosion als hybriden Angriff ein. Ziel solcher Aktionen ist es nach Nato-Definition häufig, einen Staat zu schwächen, Unsicherheit zu erzeugen und politische oder militärische Ziele zu erreichen, ohne einen klassischen Krieg auszulösen.
Ziel: Unterstützung für die Ukraine untergraben
Russland verfolge nach Einschätzung der Nato unter anderem das Ziel, die politische und praktische Unterstützung für die Ukraine zu untergraben und sich auf eine mögliche weitere Eskalation vorzubereiten. Dazu gehörten etwa das Auskundschaften kritischer Infrastruktur und Logistikketten sowie das Vorpositionieren von Schadsoftware in wichtigen industriellen Steuerungssystemen. Besonders beunruhige das Bündnis ein Wandel in der Qualität der Angriffe.
Nato warnt vor wachsender Risikobereitschaft
Der Beamte betonte, die Zahl der Angriffe nehme zu, ebenso ihre Schwere und die Risikobereitschaft der Täter. Damit steige auch das Risiko von Opfern unter Bürgerinnen und Bürgern in den Nato-Staaten. Für das Bündnis gehe es derzeit darum, besonnen zu reagieren und gleichzeitig die Abschreckung zu erhöhen. Neben militärischen Maßnahmen solle vor allem der Anreiz für Angriffe durch einen wirksamen Schutz der Infrastruktur gesenkt werden.
Neues Netzwerk für Energieinfrastruktur geplant
Konkret soll ein neues Netzwerk für kritische Energieinfrastruktur (Critical Energy Infrastructure Network) geschaffen werden. Darin sollen Nato und Betreiber sicherheitsrelevante Informationen austauschen, gemeinsame Notfallübungen durchführen und Unterstützung etwa bei der Abwehr von Drohnen und Cyberangriffen leisten. Als Vorbild dient ein bereits eingerichtetes Netzwerk für Unterwasserinfrastruktur, das nach Angaben des Beamten zu einem deutlichen Rückgang sicherheitsrelevanter Vorfälle geführt hat.
Mögliche Nato-Reaktionen auf schwerwiegende Angriffe
Bei besonders schwerwiegenden hybriden Angriffen könne die Nato nach Darstellung des Vertreters auf verschiedene Weise reagieren. So habe der Oberbefehlshaber der Nato-Streitkräfte beispielsweise die Möglichkeit, Bündnisstaaten um den Einsatz offensiver Cyberfähigkeiten zu bitten. Ziel sei es, hybriden Bedrohungen mit abgestuften Mitteln entgegenzutreten und die Sicherheit der Bündnisstaaten zu gewährleisten.
Russische Hybrid-Angriffe als Teil eines längerfristigen Konfliktmusters
Die von der Nato registrierte Zunahme hybrider Angriffe fügt sich in ein seit Jahren erkennbares Muster russischer Einfluss- und Sabotageaktivitäten gegenüber westlichen Staaten ein. Unter dem Begriff Hybridkrieg werden dabei gezielte Operationen verstanden, die bewusst unterhalb der Schwelle eines offenen militärischen Angriffs bleiben, aber dennoch erhebliche sicherheitspolitische Folgen haben können. Dazu zählen neben Cyberattacken und Desinformation auch physische Sabotageakte gegen Infrastruktur, wie der Vorfall mit der Sprengstoffdrohne am Flughafen Leipzig/Halle.
Strategisches Ziel: Unterstützung für die Ukraine schwächen, Verwundbarkeiten testen
Nach Einschätzung der Nato zielen die registrierten Aktivitäten darauf ab, die politische und praktische Unterstützung für die Ukraine zu unterminieren und gleichzeitig Verwundbarkeiten in den Nato-Staaten auszutesten. Das Auskundschaften kritischer Infrastruktur und Logistikketten sowie das Vorpositionieren von Schadsoftware in industriellen Steuerungssystemen lassen darauf schließen, dass Russland Optionen für eine weitere Eskalation vorbereitet, ohne unmittelbar einen offenen Krieg mit der Nato zu riskieren. Für die betroffenen Staaten geht es dabei nicht nur um die Abwehr einzelner Angriffe, sondern um die Stärkung ihrer Resilienz gegenüber einem ganzen Spektrum möglicher Störungen.
Bedeutung des neuen Nato-Netzwerks für Energieinfrastruktur
Vor diesem Hintergrund markiert das geplante Critical Energy Infrastructure Network einen wichtigen Schritt, um Betreiber kritischer Energieanlagen enger mit Nato-Strukturen zu verzahnen. Der systematische Informationsaustausch, gemeinsame Notfallübungen sowie Unterstützung bei Drohnen- und Cyberabwehr sollen die Hemmschwelle für Angriffe erhöhen, indem potenzielle Schwachstellen schneller erkannt und geschlossen werden. Zugleich signalisiert das Bündnis, dass hybride Angriffe nicht als Randphänomen betrachtet werden, sondern als sicherheitspolitische Herausforderung mit direkter Relevanz für die Versorgungssicherheit, etwa bei Strom, Gas und Treibstoffen. Für Bürgerinnen und Bürger bedeutet dies, dass Schutz und Abschreckung nicht nur militärisch gedacht werden, sondern zunehmend dort ansetzen, wo die alltägliche Versorgung verwundbar ist.


