PHP2Shell: Zwei Lücken bedrohen Webseiten weltweit
Veröffentlicht am: 22.10.2026 um 12:15 Uhr | dpa, AD HOC NEWSBetroffene Systeme und nächste Schritte
- Das BSI warnte vor weltweiten Angriffen auf Webanwendungen mit verwundbaren PHP-Versionen.
- Die Schwachstellen tragen die Kennungen CVE-2026-109618 und CVE-2026-109619.
- Webhoster und Administratoren sollen die bereitgestellten Notfall-Updates unverzüglich einspielen.
-
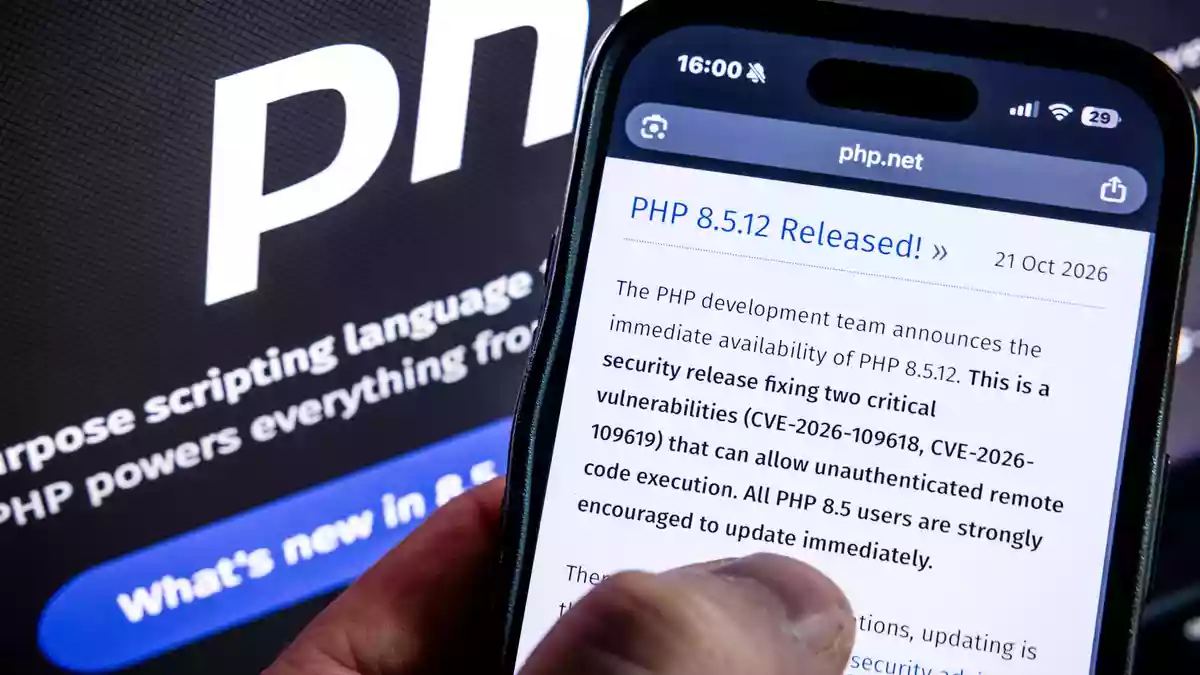
Zwei extrem kritische Schwachstellen entdeckt ermöglichen Kriminellen, aus der Ferne eigenen Schadcode auf Servern auszuführen. - Bild: Bernd Weißbrod/dpa -
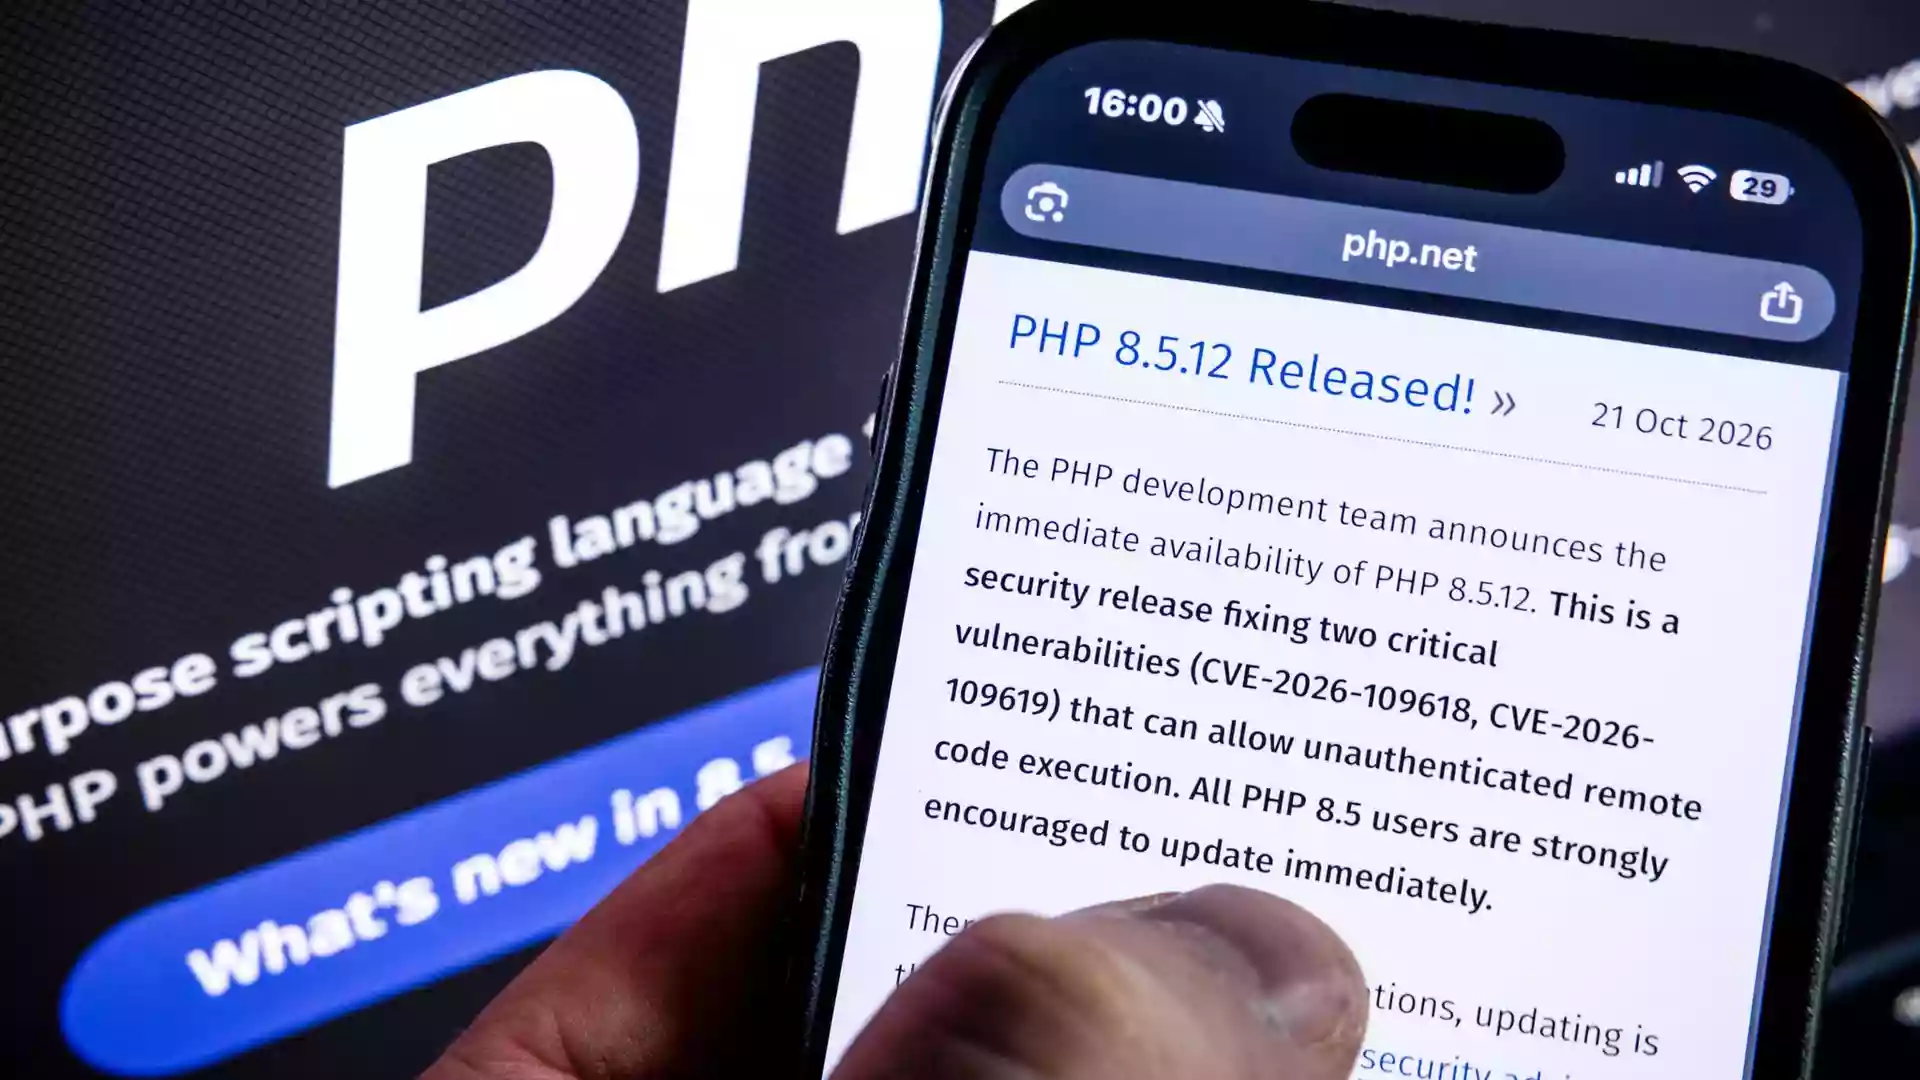
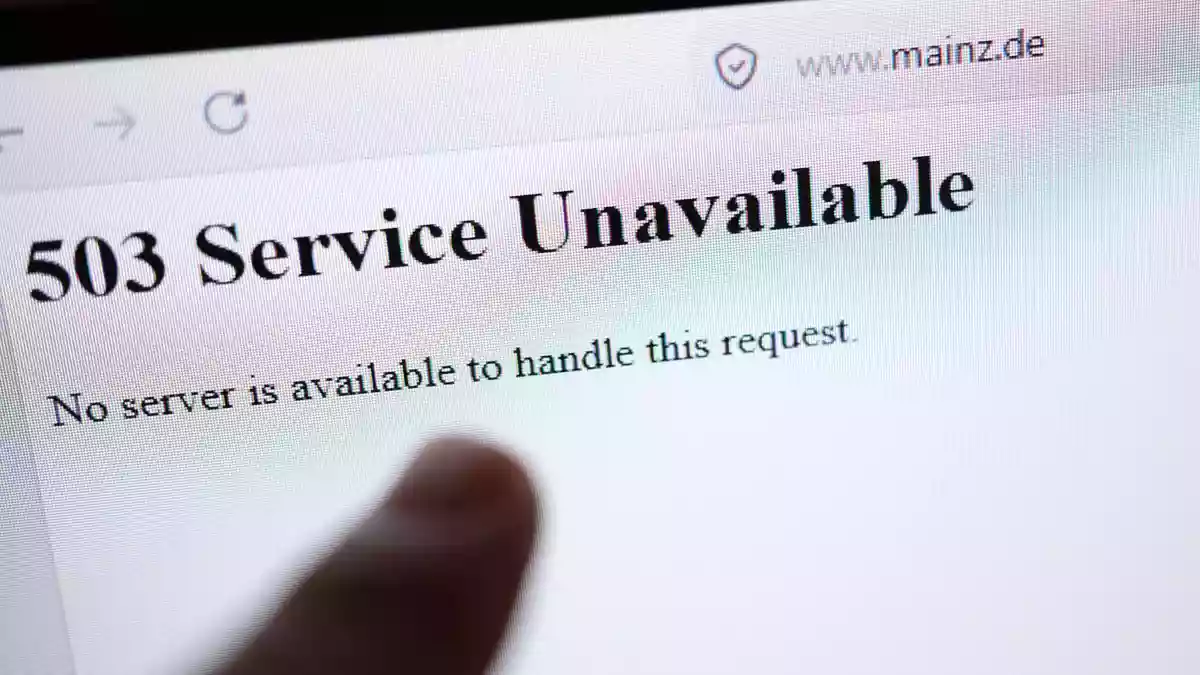
Angreifer könnten über den Schadcode Zugriff auf die dahinterliegenden Datenbanken erlangen. (Symbolbild) - Bild: Rob Engelaar/ANP/dpa -
PHP-Fehler: Entdeckung durch massiven Einsatz von Künstlicher Intelligenz aufgespürt? - Bild: Bernd Weißbrod/dpa


PHP-Lücke bedroht Webseiten und Server weltweit
In der Programmiersprache PHP sind zwei kritische Schwachstellen entdeckt worden, über die Angreifer aus der Ferne Schadcode auf Servern ausführen können. Das BSI und internationale Sicherheitsexperten warnen vor einer akuten Gefahr, weil eine vollständige Übernahme betroffener Systeme droht.
Notfall-Updates stehen bereit
Die unter dem Namen „PHP2Shell“ bekannten Fehler tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Nachdem Details vorzeitig öffentlich geworden waren, nahmen zahlreiche Betreiber ihre Webseiten vorsorglich vom Netz; viele Angebote sind nach dem Einspielen der Updates wieder erreichbar.
Risiko für Datenbanken und Portale
Gefährdet sind nicht die Endgeräte der Besucher, sondern die Server im Hintergrund. Wird ein Webserver übernommen, können Angreifer unter Umständen auf Datenbanken mit Kundendaten, Passwörtern oder Kontaktdaten zugreifen und den Server als Ausgangspunkt für weitere Attacken nutzen.
Die Schwachstelle kann auch in webbasierten Verwaltungsoberflächen vernetzter Geräte stecken. Router, Überwachungssysteme, Netzwerkspeicher und Gebäudeautomation könnten dadurch manipuliert oder als Zugang zu internen Unternehmensnetzen missbraucht werden.
Fehler stammen aus altem PHP-Code
Die grundlegende Problematik im Speichersystem von PHP ist seit mehr als 20 Jahren bekannt. Bereits 2004 stieß der IT-Experte Stefan Esser auf ähnliche Schwachstellen; konkrete Hinweise wurden jedoch nicht behoben, weil lange ein praktischer Nachweis für einen Angriff fehlte.
Die aktuelle Entdeckung steht nach Angaben des Sicherheitsunternehmens Calif im Zusammenhang mit einem im Sommer 2026 gestarteten Projekt von OpenAI, Calif, Wiz.io und weiteren Partnern. Dabei wurde PHP-Code mit Unterstützung von KI untersucht und im August der Nachweis erbracht, dass speziell präparierte Anfragen eine Serverübernahme ermöglichen.
Automatisierte Angriffe erwartet
Angreifer können KI nutzen, um ungepatchte PHP-Server automatisiert zu suchen und in großer Zahl anzugreifen. Die weltweite Angriffswelle dürfte deshalb über Wochen und Monate anhalten, solange verwundbare Systeme erreichbar bleiben.
Betreiber von Blogs, Vereinsseiten, Onlineshops und Behördenangeboten müssen die PHP-Version ihrer Serverumgebung prüfen. Auch bei automatischen Updates durch den Hoster sollte kontrolliert werden, ob tatsächlich eine geeignete Version installiert wurde.
Alte Versionen müssen isoliert werden
Für PHP-Versionen ohne offizielle Sicherheitsupdates bleibt nur die Isolation oder die unverzügliche Abschaltung. Entwarnung ist erst möglich, wenn die breite Masse der Webhoster und Administratoren ihre Systeme aktualisiert hat.
Die Absicherung liegt beim ehrenamtlichen PHP Security Team und der weltweiten Entwicklergemeinschaft. Die gemeinnützige PHP Stiftung finanziert und koordiniert dabei Hauptentwickler sowie ein spezialisiertes Sicherheitsteam.
Branche muss Patch-Prozesse beschleunigen
Bitkom-Vizepräsidentin Tanja Rückert fordert angesichts der schnelleren Entdeckung und Ausnutzung von Schwachstellen deutlich zügigere Patch-Prozesse. Unternehmen müssten ihre Anwendungen zusätzlich präventiv mit KI auf Sicherheitsfehler prüfen und ihre Schutzarchitekturen an die beschleunigte Bedrohungslage anpassen.
PHP gehört zu den zentralen Bausteinen dynamischer Webseiten. Die aktuelle Lücke ist deshalb nicht auf einzelne Anbieter begrenzt: Betroffen sein können unter anderem Content-Management-Systeme, Onlineshops, Lernplattformen und Verwaltungsoberflächen, sofern sie auf verwundbare PHP-Versionen zurückgreifen.
Die technische Besonderheit verschärft das Risiko. Nach derzeitigem Kontext können Angreifer die Schwachstelle aus der Ferne ausnutzen, ohne sich zuvor anmelden zu müssen. Der notwendige Angriff lässt sich automatisieren, wodurch Betreiber ungepatchter Server auch dann ins Visier geraten können, wenn ihre Webseiten selbst wenig bekannt sind.
Patchen reicht nicht immer
Für Betreiber besteht die wichtigste Maßnahme darin, die PHP-Version und den Update-Status der gesamten Serverumgebung zu prüfen. Dazu gehören auch webbasierte Verwaltungsoberflächen vernetzter Geräte sowie Systeme, deren Wartung an Hosting- oder IT-Dienstleister ausgelagert wurde.
Besonders kritisch sind veraltete Versionen ohne offizielle Unterstützung. Wo ein Update nicht möglich ist, müssen Betreiber betroffene Systeme vom Internet trennen oder abschalten. Nach einem möglichen Einbruch reicht das Einspielen eines Patches allein zudem nicht aus: Zugänge, Passwörter, Datenbanken und Server müssen auf Manipulationen geprüft werden.
Neue Aufgaben für die IT-Sicherheit
Der Fall zeigt außerdem, dass künstliche Intelligenz die Sicherheitsarbeit beschleunigt. Sie kann bislang übersehene Fehler in verbreiteter Software aufspüren, senkt aber zugleich die Hürde für automatisierte Angriffe. Für Unternehmen bedeutet das kürzere Reaktionszeiten und einen höheren Stellenwert laufender Bestands- und Patchkontrollen.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
WDR: „PHP2Shell: Was hinter der Sicherheitslücke steckt“ (21.10.2026)
Der Beitrag erläutere die technische Bedeutung der Lücke und ordne ein, warum Kommunen und Kliniken ihre Webseiten zeitweise abgeschaltet hätten. Einen besonderen Schwerpunkt lege er auf die Entdeckung mithilfe von KI, die Verbreitung betroffener PHP-Systeme und konkrete Schritte für Betreiber sowie Nutzer.
Deutschlandfunk: „BSI warnt vor kritischer Schwachstelle in Webanwendungen mit Programmiersprache PHP“ (21.10.2026)
Der Deutschlandfunk habe die Warnung des BSI und die Gefahr einer Serverübernahme in den Mittelpunkt gestellt. Anders als der WDR-Beitrag konzentriere sich die Meldung stärker auf die behördliche Gefahreneinschätzung, bereits vom Netz genommene Online-Angebote und die angekündigten Updates.
Beide Beiträge stimmten in der hohen Gefährdung und der Notwendigkeit rascher Aktualisierungen überein. Unterschiede gebe es vor allem beim Schwerpunkt: Während der WDR technische und praktische Folgen ausführlicher erläutere, betone der Deutschlandfunk die behördliche Warnung und die unmittelbaren Auswirkungen auf Betreiber.