PHP-Sicherheitslücke bedroht weltweit Millionen Webserver
Veröffentlicht am: 22.10.2026 um 15:46 Uhr | dpa, AD HOC NEWSServer, Versionen und Schutzmaßnahmen
- Die Schwachstellen tragen die Kennungen CVE-2026-109618 und CVE-2026-109619.
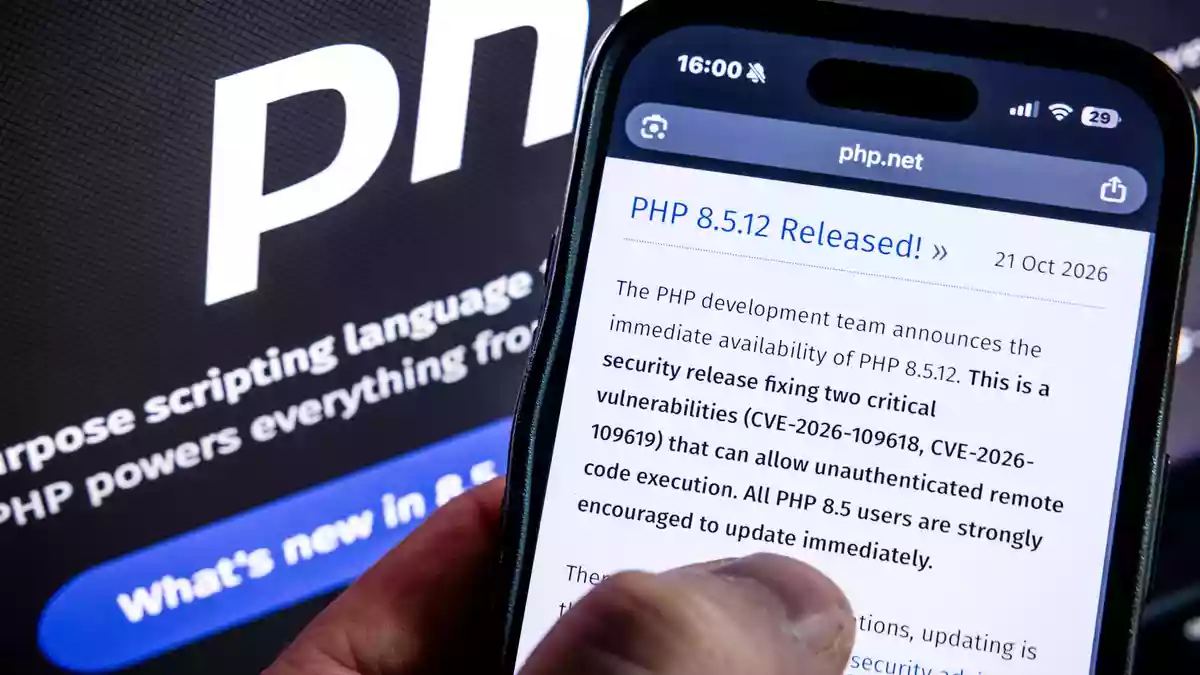
- Das PHP-Entwicklerteam stellte am Mittwoch Notfall-Updates bereit.
- Für Online-Banking-Anwendungen besteht laut Deutschem Sparkassen- und Giroverband keine erkennbare direkte Auswirkung.
-
Zwei extrem kritische Schwachstellen entdeckt ermöglichen Kriminellen, aus der Ferne eigenen Schadcode auf Servern auszuführen. - Bild: Bernd Weißbrod/dpa -
Angreifer könnten über den Schadcode Zugriff auf die dahinterliegenden Datenbanken erlangen. (Symbolbild) - Bild: Rob Engelaar/ANP/dpa -
PHP-Fehler: Entdeckung durch massiven Einsatz von Künstlicher Intelligenz aufgespürt? - Bild: Bernd Weißbrod/dpa


PHP2Shell bedroht Webserver weltweit
Zwei kritische Schwachstellen in der Programmiersprache PHP ermöglichen Angreifern, aus der Ferne Schadcode auf betroffenen Servern auszuführen. Das BSI und internationale Experten warnen vor akuter Gefahr, während Notfall-Updates inzwischen verfügbar sind.
Vollständige Serverübernahme möglich
Die unter den Kennungen CVE-2026-109618 und CVE-2026-109619 registrierten Fehler tragen den Namen PHP2Shell. Weil Angreifer damit unter Umständen die Kontrolle über ein System übernehmen können, stuften Behörden und IT-Sicherheitsexperten die Lage als außergewöhnlichen Notfall ein.
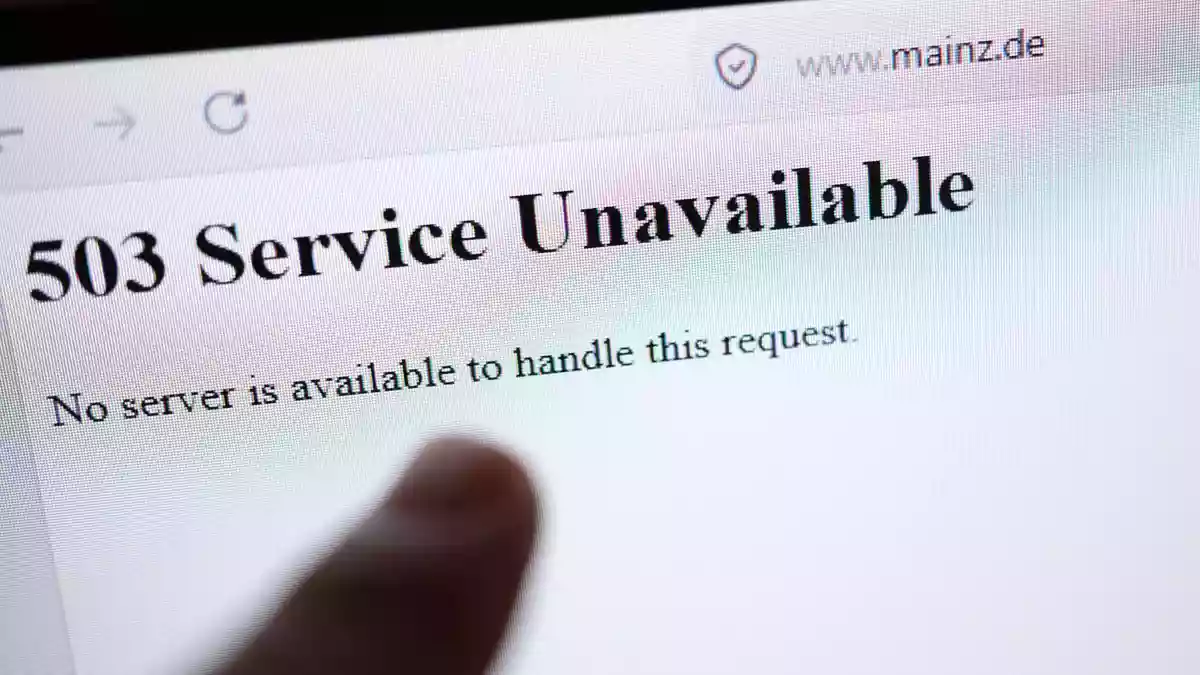
Viele Webseitenbetreiber nahmen ihre Angebote vorsorglich vom Netz. Inzwischen sind zahlreiche Websites wieder erreichbar, nachdem Betreiber die bereitgestellten Aktualisierungen installiert haben.
Datenbanken können zum Ziel werden
Für Nutzer liegt die unmittelbare Schwachstelle nicht auf Smartphones, Tablets oder PCs, sondern auf den Servern im Hintergrund. Ist ein Portal oder Onlineshop nicht rechtzeitig geschützt, könnten Angreifer auf Datenbanken zugreifen und Kundendaten, Passwörter oder Kontaktdaten abgreifen.
Online-Banking-Anwendungen selbst sind nach Angaben des Deutschen Sparkassen- und Giroverbands nicht betroffen. Die Internetauftritte von Banken und Sparkassen können zwar PHP einsetzen, die eigentlichen Banking-Anwendungen sind davon technisch getrennt.
Alte Speicherprobleme im Mittelpunkt
Die Ursache steht mit Fehlern im Speichersystem von PHP in Verbindung, die in Fachkreisen seit mehr als 20 Jahren bekannt sind. Bereits 2004 stieß der IT-Experte Stefan Esser auf ähnliche Schwachstellen; ein praktischer Nachweis für einen Angriff auf Webseiten fehlte damals jedoch.
Inzwischen können gezielt sehr große Anfragen genutzt werden, um den Server in einen instabilen Zustand zu bringen und anschließend zu übernehmen. Die breite Verbreitung von PHP macht die Lücke besonders folgenreich.
KI beschleunigt Suche und Angriffe
Die Entdeckung wird mit einem Forschungsprojekt verbunden, in dem OpenAI, Calif, Wiz.io und weitere Partner künstliche Intelligenz zur Suche nach alten Sicherheitslücken einsetzten. Im August 2026 wiesen Forscher nach Angaben von Calif.io nach, wie sich die Schwachstelle praktisch ausnutzen lässt.
Auch Angreifer können KI verwenden, um ungepatchte Systeme automatisiert zu finden und in kurzer Zeit anzugreifen. Dadurch steigt der Druck auf Betreiber, Sicherheitsupdates nicht erst in regulären Wartungszyklen einzuspielen.
Betreiber müssen Versionen prüfen
Betroffen sein können Websites von Unternehmen, Behörden, Vereinen und Privatpersonen ebenso wie webbasierte Verwaltungsoberflächen vernetzter Geräte. Dazu zählen etwa Router, Überwachungssysteme, Netzwerkspeicher und Anlagen der Gebäudeautomation.
Betreiber sollten die PHP-Version ihrer Serverumgebung prüfen und sicherstellen, dass ein geeignetes Notfall-Update installiert wurde. Auch bei automatischen Aktualisierungen durch den Hoster bleibt eine Kontrolle sinnvoll.
Angriffswelle dürfte länger anhalten
Die weltweite Welle automatisierter Angriffe läuft an und dürfte über Wochen oder Monate andauern. Entwarnung ist erst zu erwarten, wenn die große Mehrheit der Hoster und Systemadministratoren ihre Systeme aktualisiert hat.
Die Absicherung des Open-Source-Projekts liegt beim ehrenamtlichen PHP Security Team, der globalen Entwicklergemeinschaft und der gemeinnützigen PHP Stiftung. Der Fall erhöht den Druck auf Unternehmen, ihre Patch-Prozesse zu beschleunigen und Software künftig stärker mit KI auf Schwachstellen zu prüfen.
PHP gehört zu den zentralen technischen Bausteinen des Internets. Die aktuelle Krise zeigt deshalb, dass eine Schwachstelle in einer einzelnen, weit verbreiteten Open-Source-Komponente Auswirkungen auf Behörden, Unternehmen, Onlineshops und private Webseiten haben kann.
Die beiden als PHP2Shell bezeichneten Fehler erlauben eine Ausführung von Schadcode auf betroffenen Servern. Für Besucher liegt das Risiko nicht primär im eigenen Smartphone oder Computer, sondern in den Daten und Diensten, die eine verwundbare Website verarbeitet. Dazu zählen unter anderem Kundenkonten, Passwörter, Kontaktdaten und Datenbankinhalte.
Patches allein reichen nicht
Die Entwickler haben Sicherheitsupdates für mehrere aktuelle PHP-Versionen veröffentlicht. Betreiber müssen jedoch zunächst feststellen, welche Version und welche Serverkonfiguration eingesetzt wird. Bei älteren, nicht mehr regulär unterstützten Versionen kann die Absicherung aufwendiger sein oder eine Abschaltung notwendig werden.
Die zeitweise Abschaltung von Websites ist deshalb eine Schutzmaßnahme und kein Hinweis darauf, dass alle betroffenen Systeme bereits kompromittiert wurden. Umgekehrt beendet ein Update nicht automatisch jedes Risiko: Betreiber müssen Systeme auf verdächtige Aktivitäten prüfen und gegebenenfalls Zugangsdaten erneuern.
Neue Geschwindigkeit bei Angriffen
Der Fall verdeutlicht zudem die veränderte Rolle künstlicher Intelligenz in der IT-Sicherheit. KI kann bislang übersehene Fehler in alten Codebeständen schneller auffinden, zugleich können Angreifer verwundbare Systeme automatisiert suchen. Dadurch verkürzt sich das Zeitfenster zwischen der Veröffentlichung eines Patches und massenhaften Angriffen.
Für Nutzer bedeutet das vor allem, Warnungen von Shops und Portalen ernst zu nehmen, Passwörter nicht mehrfach zu verwenden und unerwartete Nachrichten zu Sicherheitsprüfungen kritisch zu behandeln. Entwarnung hängt letztlich davon ab, wie schnell auch kleine Betreiber, veraltete Anwendungen und vernetzte Geräte aktualisiert oder vom Internet getrennt werden.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
Der Beitrag ordne die Gefahr für Onlineshops, Portale und persönliche Daten ein und nenne konkrete aktualisierte PHP-Versionen. Anders als die dpa-Meldung richte er den Schwerpunkt stärker auf Handlungsmöglichkeiten für Betreiber und Nutzer.
Euronews: „PHP-Sicherheitslücke: Millionen Hackerangriffe weltweit“ (22.10.2026)
Der Bericht stelle die internationalen Reaktionen und die zunehmenden Angriffsversuche in den Mittelpunkt. Er bestätige die Bedeutung der Notfallupdates, betone aber stärker die weltweite Dimension und die Rolle von KI bei Entdeckung und Ausnutzung.
Einigkeit bestehe beim unmittelbaren Handlungsbedarf und bei der Server-seitigen Ursache. Unterschiede lägen vor allem bei der Gewichtung von Datenrisiken, internationalen Abschaltungen und dem bereits beobachteten Umfang der Angriffe.