PHP-Sicherheitslücke: Von Notz kritisiert Bundesregierung
Veröffentlicht am: 23.10.2026 um 00:00 Uhr | dts-nachrichtenagentur, AD HOC NEWSWarnungen vor Risiken durch PHP und KI
- Konstantin von Notz kritisiert die Bundesregierung wegen wiederholter Warnungen vor erheblichen IT-Sicherheitsrisiken.
- Das BSI und Sachverständige des Innenausschusses verwiesen ebenfalls auf zusätzliche Schutzmaßnahmen.
- Von Notz bezeichnet die PHP-Sicherheitslücke als Fall gravierenden Ausmaßes mit weltweiten Auswirkungen.
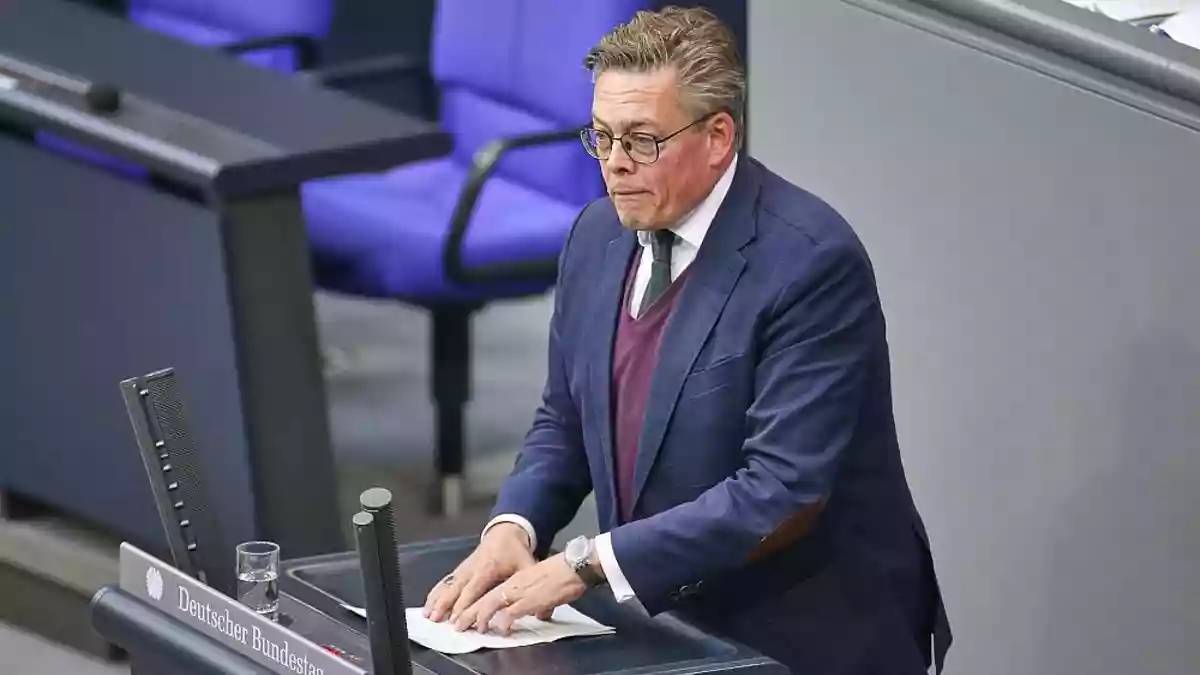
Von Notz kritisiert Umgang mit PHP-Sicherheitslücke
Der Grünen-Innenpolitiker Konstantin von Notz wirft der Bundesregierung vor, wiederholt vor erheblichen IT-Sicherheitsrisiken gewarnt worden zu sein. Anlass ist eine PHP-Sicherheitslücke, die von Notz als Fall gravierenden Ausmaßes bezeichnet und deren Auswirkungen er als weltweit enorm beschrieben hat.
Warnungen von Experten und BSI
Nach Angaben von Notz haben Sicherheitsexperten die Bundesregierung mehrfach auf erhebliche Risiken bei PHP und anderen Programmiersprachen hingewiesen. Auch das Bundesamt für Sicherheit in der Informationstechnik habe wiederholt auf stark gestiegene Gefahren und die Notwendigkeit zusätzlicher politischer Schutzmaßnahmen aufmerksam gemacht.
Von Notz ist Mitglied im Parlamentarischen Kontrollgremium für die Sicherheitsdienste. Er erklärte, nicht nur seine Partei, sondern auch das BSI habe vor den wachsenden Risiken gewarnt.
KI erhöht Angriffsmöglichkeiten
Besonders kritisch bewertet der Grünen-Politiker neue KI-Anwendungen, die das Internet eigenständig nach IT-Sicherheitslücken durchsuchen können. Dadurch seien die Gefahren nach seiner Einschätzung „exorbitant gestiegen“.
Anhörung zum Cybersicherheitsstärkungsgesetz
Auch bei der erst kürzlich stattgefundenen Anhörung des Innenausschusses des Bundestags zum Cybersicherheitsstärkungsgesetz hätten mehrere geladene Sachverständige auf die dringende Notwendigkeit zusätzlicher Schutzmaßnahmen hingewiesen. Die Debatte verbindet damit die konkrete PHP-Schwachstelle mit der grundsätzlichen Frage, wie Politik und Behörden auf automatisierte Angriffe und wachsende digitale Risiken reagieren.
Die PHP-Sicherheitslücke trifft eine weit verbreitete technische Grundlage des Internets. PHP wird nach Schätzungen in einem großen Teil der Webangebote eingesetzt; dadurch können Schwachstellen in der Programmiersprache nicht nur einzelne Unternehmen, sondern Kommunen, Behörden, Krankenhäuser und private Betreiber betreffen.
Besonders kritisch ist die Verbindung aus einer öffentlich gewordenen Schwachstelle und automatisierten Angriffsmöglichkeiten. Wenn detaillierte Informationen zu einer Lücke verfügbar sind, können Angreifer betroffene Systeme schneller identifizieren. KI-gestützte Werkzeuge senken dabei den Aufwand für die Suche nach verwundbaren Servern, ersetzen aber nicht die notwendigen Sicherheitsupdates und organisatorischen Schutzmaßnahmen.
Schutzmaßnahmen unter Zeitdruck
Für Betreiber steht deshalb zunächst die technische Reaktion im Mittelpunkt: eingesetzte PHP-Versionen müssen erfasst, bereitgestellte Aktualisierungen installiert und Systeme bis zur Absicherung gegebenenfalls vom Netz genommen werden. Die vorübergehende Abschaltung einzelner Internetangebote kann den Zugang zu Verwaltungs- und Informationsdiensten beeinträchtigen, reduziert aber das Risiko einer direkten Ausnutzung.
Politisch verstärkt der Vorgang die Debatte über die Sicherheitsverantwortung des Staates. Von Notz verweist auf wiederholte Warnungen von Sicherheitsexperten, des BSI und von Sachverständigen im Innenausschuss. Für Bürger und Unternehmen bleibt entscheidend, dass nicht nur sichtbare Webseiten, sondern auch eingebundene Content-Management-Systeme und interne Verwaltungsoberflächen geprüft werden.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
tagesschau: „Programmiersprache PHP Sicherheitslücke bedroht weltweit Webseiten“ (21.10.2026)
Der Beitrag beschreibt die weltweite Reichweite der PHP-Schwachstelle und die vorsorgliche Abschaltung von Webseiten in mehreren Ländern. Im Mittelpunkt stehen die technische Gefährlichkeit, betroffene Einrichtungen und die inzwischen veröffentlichten Sicherheitsupdates.
ntv: „Bund stellt bisher keine Angriffe nach PHP-Sicherheitslücke fest“ (22.10.2026)
ntv berichtet, dass bislang keine erfolgreichen Angriffe auf die Sicherheitslücke festgestellt wurden, erfolgreiche Attacken aber nicht ausgeschlossen werden können. Der Schwerpunkt liegt auf der Reaktion des BSI, den vorsorglichen Abschaltungen und der politischen Kritik an der IT-Sicherheitspolitik.
Beide Beiträge ordnen die PHP-Lücke als weitreichendes Risiko ein und betonen die Notwendigkeit schneller Updates. Unterschiede bestehen vor allem beim Fokus: Während der tagesschau-Beitrag die internationale Dimension und technische Reichweite hervorhebt, konzentriert sich ntv stärker auf die Lage in Deutschland und die politische Debatte.