BSI warnt Politiker vor Spyware-Angriff auf iPhones
Veröffentlicht am: 01.11.2026 um 20:30 Uhr | dpa, AD HOC NEWSWarnung erreicht politische Spitzen
- Das BSI schrieb Bundestagsabgeordnete und Regierungsmitglieder wegen eines möglichen Spyware-Angriffs an.
- Apple bezog die Bedrohungsbenachrichtigung auf iPhones und möglicherweise kompromittierte Geräte.
- Digitalminister Karsten Wildberger verwies auf die laufende Klärung des konkreten Falls.
BSI warnt Politik vor möglicher iPhone-Spähsoftware
Das Bundesamt für Sicherheit in der Informationstechnik hat Bundestagsabgeordnete und Regierungsmitglieder vor einem möglichen Angriff mit Spähsoftware auf Handys gewarnt. Anlass ist nach Informationen des ARD-Hauptstadtstudios eine Bedrohungsbenachrichtigung von Apple für iPhones.
Wildberger bestätigt amtlichen Hinweis
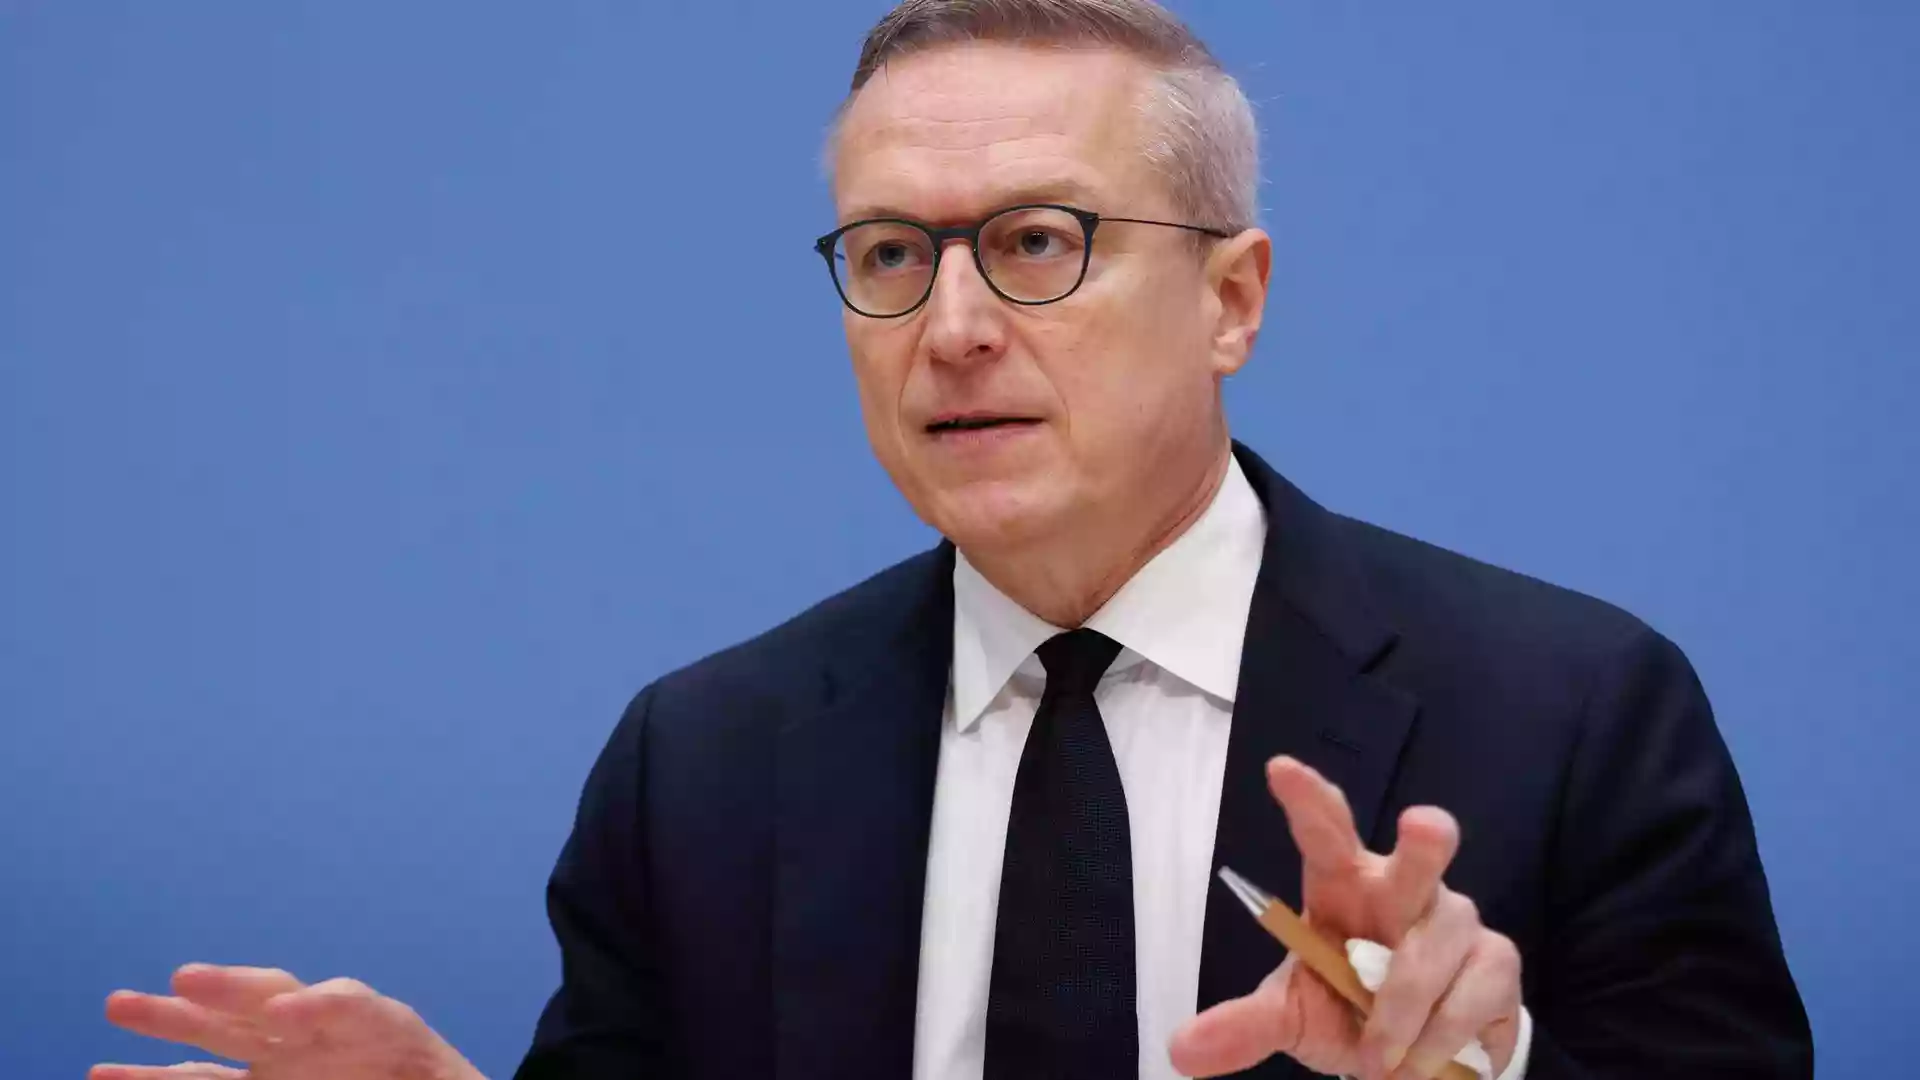
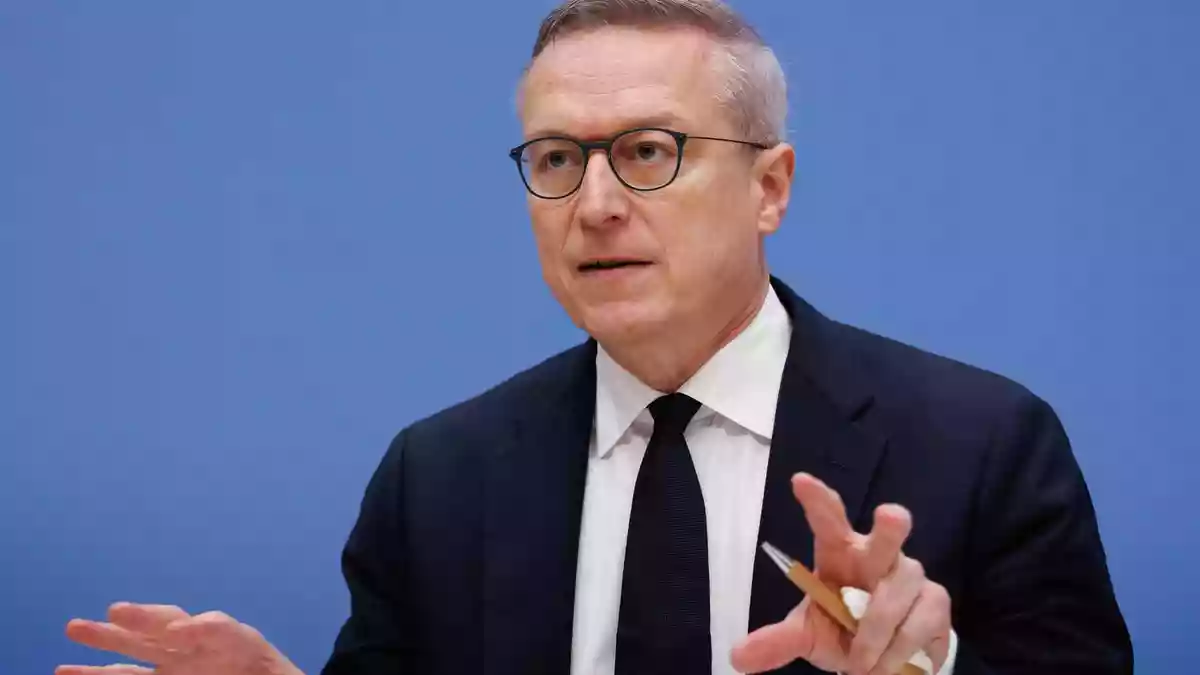
Digitalminister Karsten Wildberger (CDU) bestätigte im ARD-„Bericht aus Berlin“, Apple habe gemeldet, dass bestimmte Geräte möglicherweise mit Spyware kompromittiert worden seien. Das BSI habe daraufhin alle Betroffenen angeschrieben und Hinweise zum weiteren Vorgehen gegeben.
Nähere Angaben zu den Geräten, den möglichen Angreifern oder der verwendeten Software machte Wildberger nicht. Er sagte, es sei derzeit spekulativ, worum es sich konkret handle, und verwies auf die laufende Klärung.
Keine Festlegung auf KI-Angriff
Der Minister wollte den Vorgang nicht unbedingt auf einen Angriff mit künstlicher Intelligenz zurückführen. Spähsoftware gebe es bereits seit längerer Zeit, sagte er zugleich.
Spyware kann ohne Wissen der Nutzer auf Smartphones gelangen und Daten wie Nachrichten, Fotos, Standortinformationen, Tastatureingaben oder Anruf- und Mikrofonaufnahmen an Dritte übermitteln. Als mögliche Wege gelten manipulierte Anhänge, gefälschte Links, unseriöse Apps und Sicherheitslücken in veralteter Software.
Die Warnung fällt in eine Zeit, in der gezielte Angriffe auf mobile Geräte von Regierungsmitgliedern und Abgeordneten ein erhebliches Sicherheitsrisiko darstellen. Auf Smartphones werden nicht nur Nachrichten und Kontakte verarbeitet, sondern häufig auch Termine, Dokumente, Standortdaten und Zugangsdaten für geschützte Dienste.
Apple verschickt Bedrohungsbenachrichtigungen nach eigenen Angaben an Nutzer, bei denen ein möglicherweise gezielter Angriff mit besonders leistungsfähiger Spähsoftware erkannt wurde. Solche Hinweise richten sich typischerweise an eine kleine Gruppe potenziell gefährdeter Personen und bedeuten nicht automatisch, dass ein Gerät tatsächlich erfolgreich übernommen wurde.
Schutz durch schnelle Reaktion
Für politische Entscheidungsträger ist deshalb entscheidend, dass Warnungen rasch bewertet und betroffene Geräte gesichert werden. Dazu gehören die Installation aktueller Sicherheitsupdates, die Prüfung des Gerätezustands und die Nutzung der vom BSI empfohlenen Kommunikationswege. Besonders kritisch wäre ein Zugriff auf Geräte, die für vertrauliche Gespräche oder den Zugang zu Regierungsnetzen verwendet werden.
Der Vorgang zeigt zugleich, dass Spähsoftware nicht auf einen möglichen Einsatz künstlicher Intelligenz reduziert werden kann. Entscheidend bleiben bekannte Sicherheitslücken, gezielte Angriffe und die Frage, welche Daten auf einem kompromittierten Gerät verfügbar sind. Weitere Angaben zum konkreten Schadprogramm, zu betroffenen Geräten und zu möglichen Folgen stehen noch aus.