
Europäische Union: Rechnungshof rügt unzureichenden Schutz vor Cyberangriffen
Veröffentlicht am: 21.09.2026 um 17:00 Uhr | dpa, AD HOC NEWS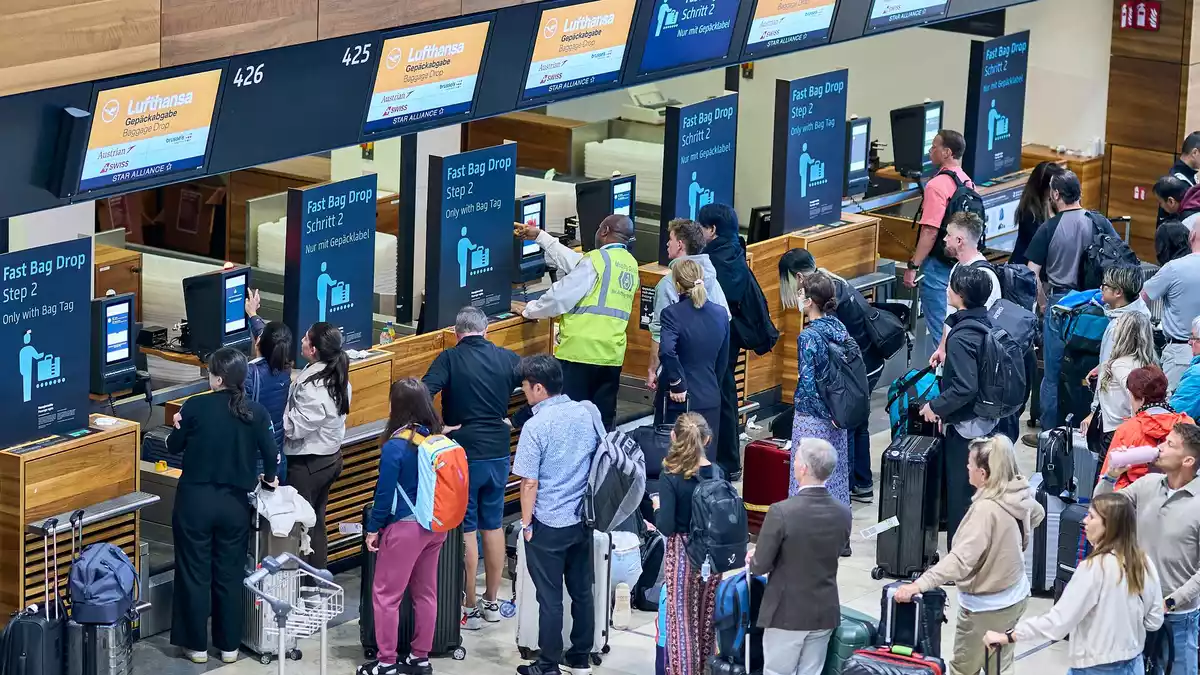
Der Europäische Rechnungshof sieht die Europäische Union unzureichend auf große Cyberangriffe vorbereitet und kritisiert vor allem den mangelnden Informationsaustausch zwischen den Mitgliedstaaten.
Rechnungshof bemängelt Defizite bei Zusammenarbeit
In einem neuen Bericht fordern die unabhängigen Prüfer, dass Staaten und Institutionen der EU deutlich enger zusammenarbeiten, um Informationen über Cyberangriffe besser zu teilen und Überschneidungen in den Strukturen zu vermeiden. Der unzureichende Informationsaustausch sei demnach die größte Schwachstelle.
Wenn Erkenntnisse über Angriffe nicht weitergegeben werden, können andere Mitgliedstaaten nach Einschätzung des Rechnungshofs nicht vom Wissen und den Erfahrungen ihrer Partner profitieren. Dies erschwere es, künftige Attacken frühzeitig zu erkennen und abzuwehren.
Flughafen-Cyberangriff 2025 als Warnsignal
Wie folgenschwer IT-Attacken für Bürgerinnen und Bürger in der EU sein können, zeigte sich nach Angaben des Berichts vor etwa einem Jahr. Im September 2025 legte ein umfangreicher Cyberangriff auf einen IT-Dienstleister die Passagierabfertigung an mehreren europäischen Flughäfen lahm.
Airlines mussten den Check-in teilweise per Hand oder mit externer Technik organisieren, um den Betrieb aufrechtzuerhalten. Betroffen waren unter anderem Flughäfen in Berlin, London, Brüssel und Dublin, an denen es zu erheblichen Beeinträchtigungen kam.
Vorfall wurde nicht an EU-Stellen gemeldet
Trotz der erheblichen Auswirkungen des Vorfalls meldeten die betroffenen Mitgliedsländer Deutschland, Belgien und Irland den Angriff nach Darstellung des Rechnungshofs weder der EU-Cybersicherheitsagentur Enisa noch den anderen EU-Staaten entsprechend.
Der Bericht kritisiert, dass damit Chancen für eine gemeinsam koordinierte Abwehr des Angriffs ungenutzt blieben. Eine frühzeitige, gemeinsame Analyse der Attacke hätte demnach helfen können, ähnliche Vorfälle an anderer Stelle zu verhindern oder deren Auswirkungen abzumildern.
Nationale Sicherheitsregeln bremsen Informationsfluss
Rechtsvorschriften zur nationalen Sicherheit in den Mitgliedstaaten gelten den Prüfern als ein weiterer Grund für Lücken im Informationsfluss. Einstufungen als Verschlusssache können dazu führen, dass Details zu Angriffen auf kritische Einrichtungen nicht geteilt werden.
Wenn ein Land der Auffassung ist, dass die Meldung eines Vorfalls der eigenen nationalen Sicherheit schaden würde, ist es nicht verpflichtet, entsprechende Informationen weiterzugeben. Dies begrenzt die Möglichkeiten, ein umfassendes europäisches Lagebild aufzubauen.
Verantwortung der Mitgliedstaaten bleibt zentral
Grundsätzlich bleibt die Bekämpfung von Cyberangriffen in der Verantwortung der Mitgliedstaaten. Sie sind für den Schutz ihrer Netze und kritischen Infrastrukturen zuständig und organisieren ihre eigenen Sicherheits- und Abwehrstrukturen.
Kommt es jedoch zu Störungen, die mehrere Länder oder die Funktionsfähigkeit des EU-Binnenmarkts beeinträchtigen, können EU-Behörden eingreifen und die Staaten unterstützen. Der Europäische Rechnungshof kontrolliert dabei, ob die Ausgaben der EU im Bereich Cybersicherheit wirksam eingesetzt werden.
EU-Cybersicherheit im Spannungsfeld von Kooperation und Souveränität
Der Bericht des Europäischen Rechnungshofs stellt die seit Jahren diskutierte Schwachstelle der EU-Cybersicherheitsarchitektur erneut ins Zentrum: die Zersplitterung der Zuständigkeiten. Während die Mitgliedstaaten ihre nationale Souveränität im Sicherheitsbereich wahren wollen, wächst die Zahl grenzüberschreitender Angriffe auf kritische Infrastrukturen. Der Vorfall an mehreren europäischen Flughäfen im Jahr 2025 unterstreicht, wie stark Störungen in einem Land unmittelbare Folgen für Reisende und Wirtschaft in anderen Staaten haben können.
Strukturell setzt die EU auf ein Netzwerk aus nationalen Computer-Notfallteams, der EU-Cybersicherheitsagentur und verschiedenen sektoralen Vorschriften. Gleichzeitig bauen die Mitgliedstaaten ihre eigenen Cyber-Kommandos, Nachrichtendienste und Sicherheitsbehörden aus. Der Rechnungshof kritisiert, dass ohne systematischen Informationsaustausch Doppelstrukturen entstehen und wertvolle Hinweise zu Angriffsvektoren, Schwachstellen und Abwehrmaßnahmen ungenutzt bleiben. Rechtsausnahmen für Verschlusssachen verstärken dieses Problem, weil sie das Teilen von Informationen zu kritischen Infrastrukturen zusätzlich einschränken.
Konsequenzen für Bürger, Wirtschaft und Politik
Für Bürgerinnen und Bürger bedeutet dies, dass alltägliche Dienstleistungen – vom Flugbetrieb über Stromversorgung bis zu Verwaltungsleistungen – anfällig bleiben, wenn Warnsignale und Erfahrungen aus anderen Ländern nicht rechtzeitig ankommen. Unternehmen, insbesondere Betreiber kritischer Infrastrukturen und Dienstleister für Transport und Logistik, stehen zugleich unter wachsendem Druck, sowohl nationale Vorgaben als auch EU-Regeln zu erfüllen und sich in einem komplexen Melde- und Koordinationsgefüge zurechtzufinden.
Politisch erhöht der Bericht den Druck, den europäischen Rahmen weiterzuentwickeln. Im Raum stehen stärkere Mindeststandards für Meldepflichten, klarere Definitionen, wann nationale Sicherheitsinteressen Vorrang haben, und ein Ausbau gemeinsamer Übungen und Lagebilder. Entscheidend wird sein, ob die Mitgliedstaaten bereit sind, ausgewählte Informationen systematischer zu teilen, ohne die Kontrolle über ihre Sicherheitsapparate aus der Hand zu geben. Der Bericht signalisiert, dass ohne diesen Schritt die EU im Wettlauf mit zunehmend professionellen Angreifern strukturell im Hintertreffen bleibt.


